CodeOne
회사소개›
회사소개
회사연혁
주요 인증 및 수상 내역
고객사
Contact Us
제품소개›
Codeone AppScan Management System
Codeone Fortify Aviator Ent.
Codeone FlawFix (취약점 관리 시스템)
Codeone Sentinelle (AI 보안 관제 시스템)
Codeone Extinelle (소명 시스템)
Codeone SecuFinder (AI 보안 어시스턴트)
HCL AppScan›
HCL AppScan Standard
HCL AppScan Source
HCL AppScan Enterprise
IBM Security QRadar›
IBM Security QRadar SIEM
IBM Security QRadar SOAR
IBM Security QRadar UBA
opentext›
opentext Fortify SCA
opentext Fortify Sonatype
opentext Fortify SSC
opentext Loadrunner
Group-IB›
Group-IB ASM
연구소›
보안연구소
연구분야
연구소구성
파트너›
IBM
HCL
OpenText
Palo alto
Group-IB
서비스›
시스템 취약점 진단
소스코드 취약점 진단
웹 취약점 진단
모의해킹 서비스

언어 선택

OpenText


Fortify SSC(Software Security Center)

fotify SSC란?

OpenText Fortify SSC(Software Security Center)

총체적인 보안 취약점 관리 시스템

역할 기반으로 접근하고 프로세스 기반으로 보안 취약점을 관리합니다.

정적과 동적, 런타임 분석기에 의해 수집된 보안 취약점을 관리하고 추적, 제거 방안을 제공해주는 시스템입니다.


제품 소개

제품 특징

동적 분석을 통한 웹 보안 취약점 발견 및 조치

핵심 개발 환경과의 연동

· 통합 구축

· 분석 엔진

· 결함 추적

· 소스 컨트롤

· 써드파티
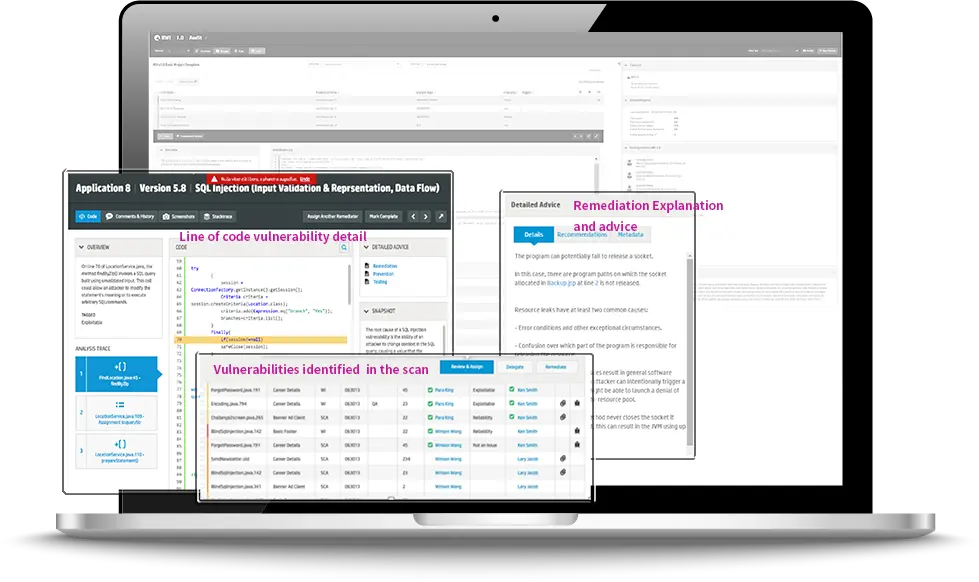
유연한 보안 취약점 저장소 관리
및 리포팅 제공

· 통합 구축

· 분석 엔진

· 결함 추적

· 소스 컨트롤

· 써드파티


제품 소개

주요 기능

리포트 및 프로그램 관리
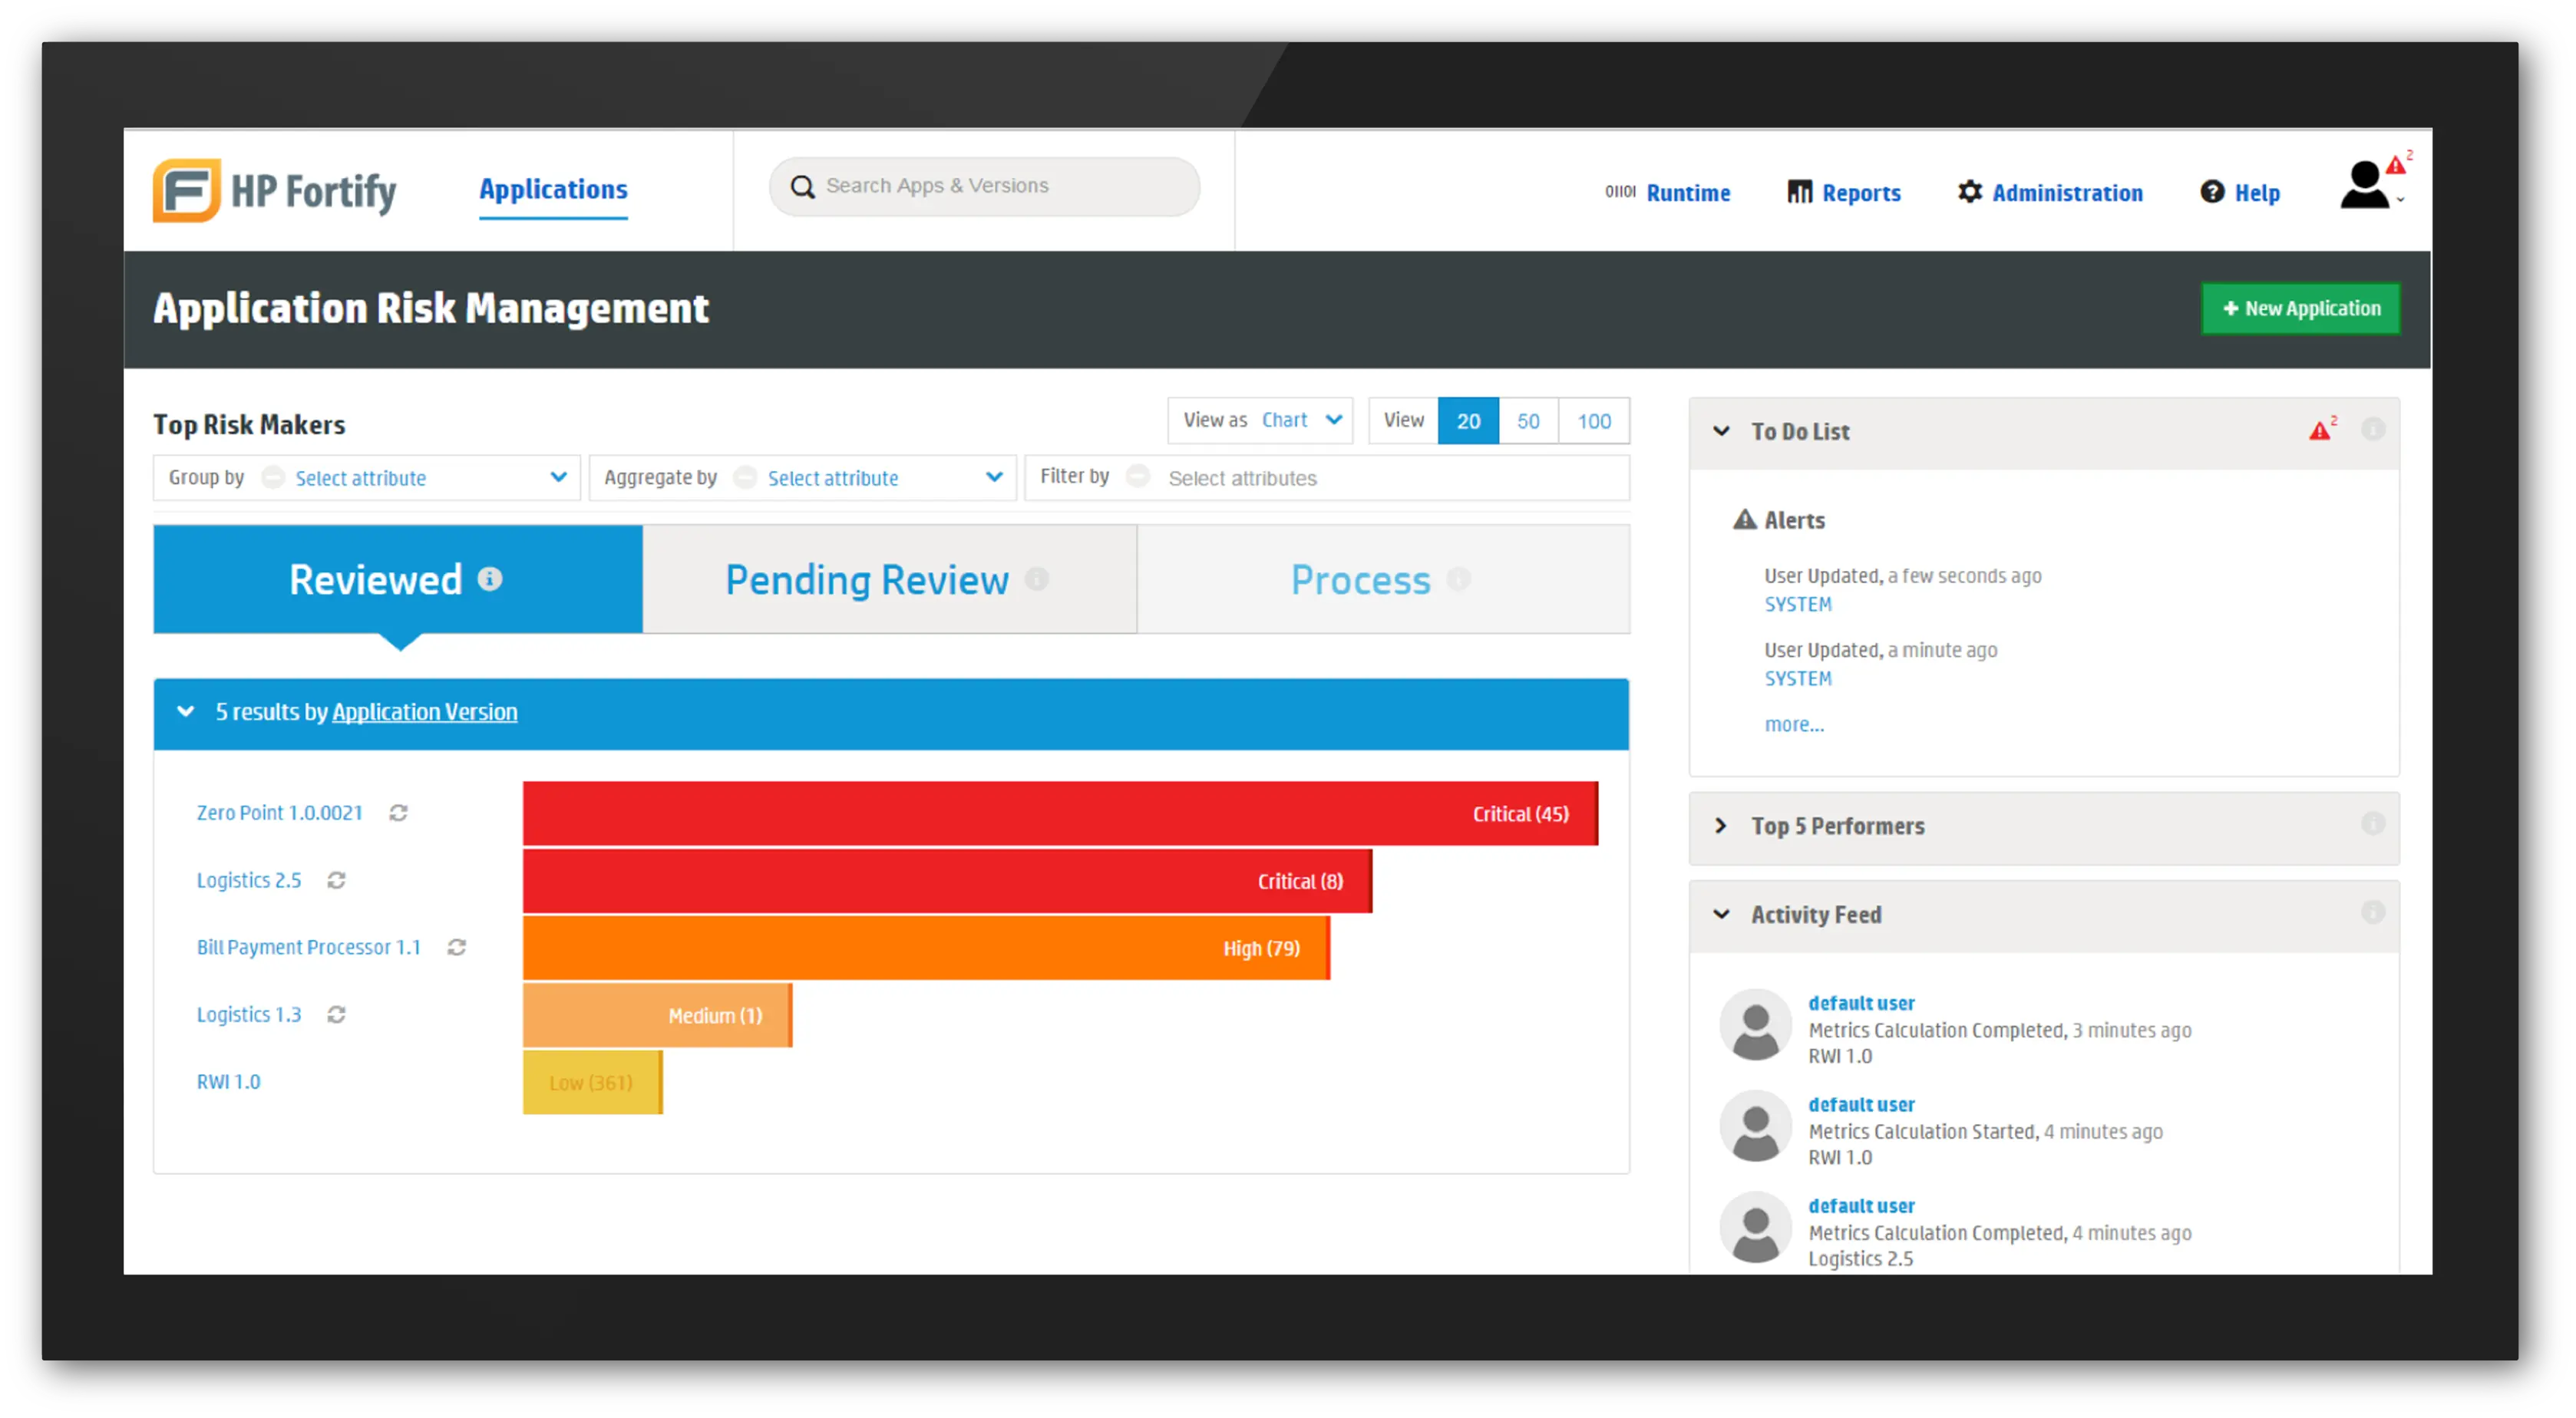
주요 기능주요 기능

런타임 분석기법은 동적분석의 Crawling에 의해서 Missing되었던 자원을 발견하고 이를 동적 분석기에 전달하고 보안 점검 범위를 확대합니다.